ATISがAuditMateを買収:エレベーターポートフォリオ購入者がデジタルメンテナンス監視に求めるべきこと
ATISはAuditMateについて何を発表しましたか?
直接的な答えは何でしょうか?
直接の答え:ATISは、エレベーターの監査および管理技術プラットフォームであるAuditMateを買収したと発表しました。ATISによると、この合併は、不動産管理者がメンテナンス活動、ポートフォリオのパフォーマンス、専門家のサポートをより詳細に把握できるようにすることを目的としているという。
主な情報源:ATIS、2026年8月24日この発表は、事業と技術の統合について説明するものであり、契約した保守業者の身体状態、法定検査、または業務遂行を確認するという購入者の義務に取って代わるものではありません。
エレベーターのデジタルポートフォリオ記録には何を含めるべきか?
所有者はどの記録をエクスポートできるべきか?
直接の答え:購入者は、メーカー、コントローラー、ドライブ、ドア機器、定格負荷と速度、サービス履歴、シャットダウン、コールバック、検査結果、未解決の欠陥、交換部品など、すべてのユニットの資産登録簿が必要です。記録には、サプライヤーが入力したデータ、検査員による所見、および自動生成された分析情報が区別される必要があります。
ASME A17.1/CSA B44セーフティコード概要では、検査、試験、保守、改造、修理をエレベータ安全フレームワークの関連部分として特定しています。 ダッシュボードが役立つのは、基礎となる証拠が正しい単位と適用可能なコードまで追跡できる場合だけです。
メンテナンスのパフォーマンスはどのように測定すべきか?
直接的な答え:在庫状況、コールバック、繰り返し発生する不具合、応答時間、部品のリードタイム、計画された作業完了、未解決の安全項目については、合意された定義を使用してください。契約書には、データの所有権、計算規則、報告頻度、および不正確な記録に異議を申し立てるプロセスを明記する必要があります。
サイバーセキュリティとアクセスをどのように管理すべきか?
サービスデータをプラットフォームに移動する場合、どのような制御が重要ですか?
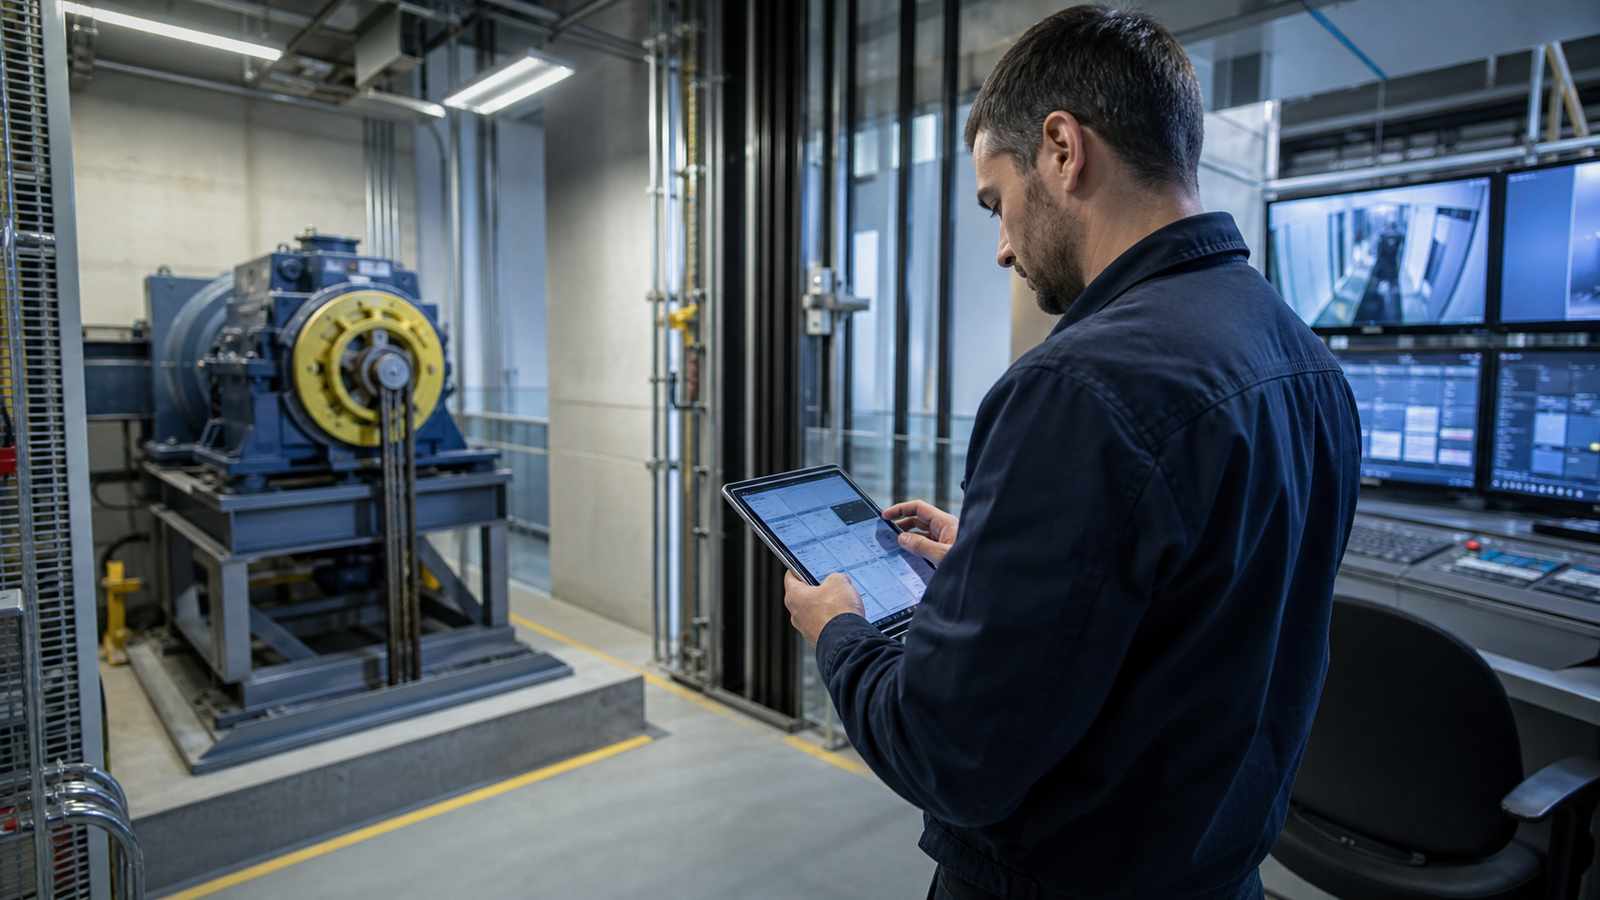
直接の答え:ユーザーロール、多要素認証、サプライヤーアクセス、保持、バックアップ、インシデント通知、契約終了時の安全なアクセス削除を定義しましょう。また、購入者は、どのエレベータ装置がプラットフォームに接続されているのか、どのデータが建物から出て行くのか、ソフトウェアの変更がどのように承認されるのかを知っておく必要があります。
NIST サイバーセキュリティフレームワーク 2.0 は、ガバナンス、資産管理、保護、検知、対応、復旧に関する成果をもたらします。 このアプローチは、コネクテッド・エレベータ・サービスのインベントリ、リスク評価、復旧可能な状態を保つという購入者の要求に応えるものです。
バイヤーは統合監視サービスをどのように調達すべきか?
スコープには何を書き込むべきか?
直接の答え:ポートフォリオのベースライン、検査の独立性、プラットフォーム構成、データ移行、承認テスト、トレーニング、月次報告、終了要件を明記してください。デジタルレポートは、ソフトウェアプロバイダー、コンサルタント、保守契約者の間の責任を曖昧にするのではなく、資格のある現場検査と適切なメンテナンスを補完するものでなければなりません。
ZH-ENGはメンテナンス準備が整った調達をどのようにサポートできるでしょうか?
海外のバイヤーは、ZH-ENGのエレベーターソリューションとエレベーターコンポーネントを確認できます。 交換または近代化に関するお問い合わせには、ユニットレジスター、コントローラーとドライブのデータ、ドアシステム、トラクションマシンの詳細、故障履歴、宛先コードを提供して、互換性のあるコンポーネントをプロジェクトごとに評価できるようにしてください。