ATIS ने AuditMate का अधिग्रहण किया: डिजिटल रखरखाव निरीक्षण से एलेवेटर पोर्टफोलियो खरीदारों को क्या चाहिए
AuditMate के बारे में ATIS ने क्या घोषणा की?
इसका सीधा जवाब क्या है?
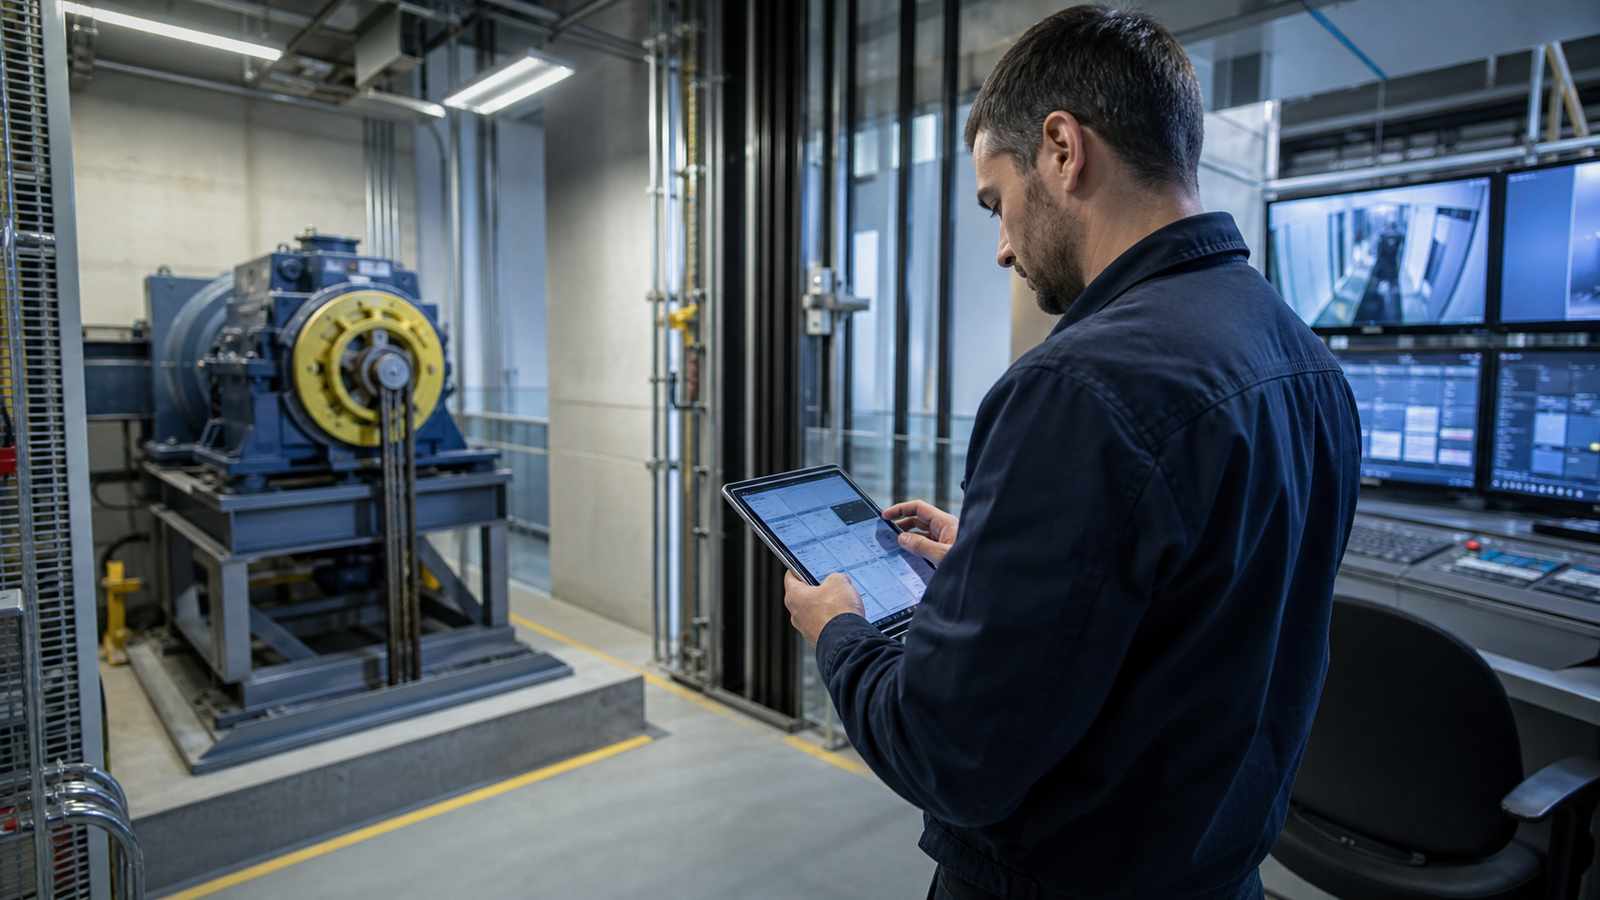
सीधा उत्तर: ATIS ने घोषणा की कि उसने AuditMate, एक एलेवेटर ऑडिटिंग और मैनेजमेंट टेक्नोलॉजी प्लेटफॉर्म का अधिग्रहण कर लिया है। एटीआईएस का कहना है कि संयोजन का उद्देश्य संपत्ति प्रबंधकों को रखरखाव गतिविधि, पोर्टफोलियो प्रदर्शन और विशेषज्ञ सहायता में अधिक दृश्यता प्रदान करना है।
प्राथमिक स्रोत: एटीआईएस , 24 अगस्त, 2026। घोषणा व्यवसाय और प्रौद्योगिकी एकीकरण का वर्णन करती है; यह भौतिक स्थिति, वैधानिक निरीक्षण या अनुबंधित रखरखाव प्रदाता के प्रदर्शन को सत्यापित करने के लिए खरीदार के दायित्व को प्रतिस्थापित नहीं करती है।
डिजिटल एलेवेटर पोर्टफोलियो रिकॉर्ड में क्या होना चाहिए?
मालिक को कौन से रिकॉर्ड निर्यात करने में सक्षम होना चाहिए?
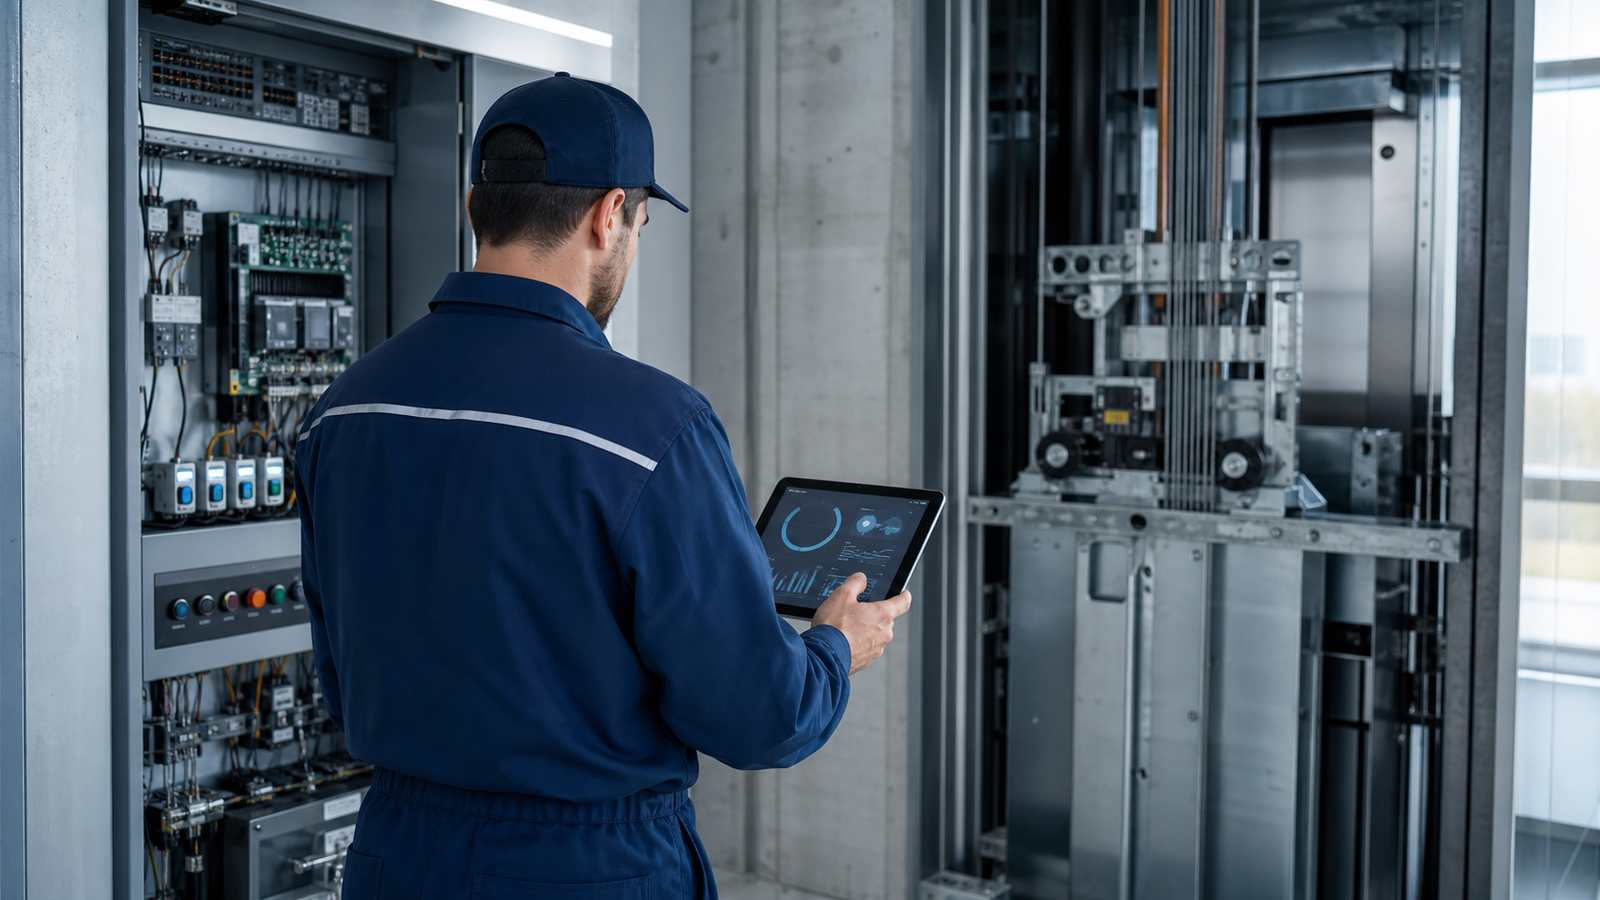
सीधा उत्तर: खरीदारों को हर यूनिट के लिए एक एसेट रजिस्टर की आवश्यकता होती है, जिसमें निर्माता, कंट्रोलर, ड्राइव, डोर इक्विपमेंट, रेटेड लोड और स्पीड, सर्विस हिस्ट्री, शटडाउन, कॉलबैक, इंस्पेक्शन फाइंडिंग्स, ओपन कमियां और बदले गए पुर्जे शामिल हैं। रिकॉर्ड्स में आपूर्तिकर्ता द्वारा दर्ज किए गए डेटा, इंस्पेक्टर निष्कर्षों और स्वचालित रूप से जेनरेट किए गए एनालिटिक्स में अंतर होना चाहिए।
ASME A17.1/CSA B44 सुरक्षा-कोड अवलोकन लिफ्ट सुरक्षा ढांचे के जुड़े हिस्सों के रूप में निरीक्षण, परीक्षण, रखरखाव, परिवर्तन और मरम्मत की पहचान करता है। डैशबोर्ड तभी उपयोगी होता है जब अंतर्निहित साक्ष्य सही यूनिट और लागू कोड का पता लगाने योग्य हो।
रखरखाव के प्रदर्शन को कैसे मापा जाना चाहिए?
सीधा जवाब: उपलब्धता, कॉलबैक, रिपीट फेल्योर, रिस्पॉन्स टाइम, पार्ट्स लीड टाइम, योजनाबद्ध काम पूरा होने और अनसुलझे सुरक्षा आइटम के लिए सहमत परिभाषाओं का उपयोग करें। अनुबंध में डेटा स्वामित्व, गणना नियम, रिपोर्टिंग आवृत्ति और गलत रिकॉर्ड को चुनौती देने की प्रक्रिया निर्दिष्ट होनी चाहिए।
साइबर सुरक्षा और पहुंच को कैसे नियंत्रित किया जाना चाहिए?
जब सेवा डेटा किसी प्लेटफ़ॉर्म पर ले जाता है, तो कौन से नियंत्रण मायने रखते हैं?
सीधा जवाब: कॉन्ट्रैक्ट समाप्त होने पर यूज़र रोल्स, मल्टीफ़ैक्टर ऑथेंटिकेशन, सप्लायर एक्सेस, रिटेंशन, बैकअप, घटना सूचना और एक्सेस को सुरक्षित रूप से हटाने को परिभाषित करें। खरीदारों को यह भी पता होना चाहिए कि कौन से एलेवेटर डिवाइस प्लेटफ़ॉर्म से जुड़ते हैं, कौन सा डेटा बिल्डिंग से बाहर निकलता है और सॉफ़्टवेयर परिवर्तन कैसे स्वीकृत होते हैं।
NIST साइबर सिक्योरिटी फ्रेमवर्क 2.0 गवर्नेंस, एसेट मैनेजमेंट, प्रोटेक्शन, डिटेक्शन, रिस्पॉन्स और रिकवरी के लिए परिणाम प्रदान करता है। इसका दृष्टिकोण खरीदार की आवश्यकता का समर्थन करता है कि कनेक्टेड एलेवेटर सेवाएं इन्वेंटरी, जोखिम का आकलन और पुनर्प्राप्ति योग्य बनी रहें।
एक खरीदार को एक एकीकृत निरीक्षण सेवा कैसे खरीदनी चाहिए?
स्कोप में क्या लिखा जाना चाहिए?
सीधा उत्तर: पोर्टफोलियो बेसलाइन, निरीक्षण स्वतंत्रता, प्लेटफ़ॉर्म कॉन्फ़िगरेशन, डेटा माइग्रेशन, स्वीकृति परीक्षण, प्रशिक्षण, मासिक रिपोर्टिंग और निकास आवश्यकताओं को बताएं। डिजिटल रिपोर्टिंग को योग्य क्षेत्र निरीक्षण और सक्षम रखरखाव का पूरक होना चाहिए, न कि सॉफ़्टवेयर प्रदाता, सलाहकार और रखरखाव ठेकेदार के बीच ज़िम्मेदारी को धुंधला करना चाहिए।
ZH-ENG रखरखाव-तैयार सोर्सिंग का समर्थन कैसे कर सकता है?
अंतर्राष्ट्रीय खरीदार ZH-ENG एलेवेटर समाधान और एलेवेटर घटकों की समीक्षा कर सकते हैं । प्रतिस्थापन या आधुनिकीकरण की जांच के लिए, यूनिट रजिस्टर, कंट्रोलर और ड्राइव डेटा, डोर सिस्टम, ट्रैक्शन मशीन विवरण, फॉल्ट हिस्ट्री और डेस्टिनेशन कोड प्रदान करें ताकि प्रोजेक्ट दर प्रोजेक्ट संगत घटकों का मूल्यांकन किया जा सके।